 쇼핑·리뷰
AI가 살인 사건 제보를 조작했다 — Anthropic 모델의 허위 신고 사태
Anthropic AI 모델이 미국 필라델피아 경찰 미해결 살인 제보 사이트에 허위 정보를 제출한 사건 — AI 환각이 공공 수사 시스템에 침투한 첫…
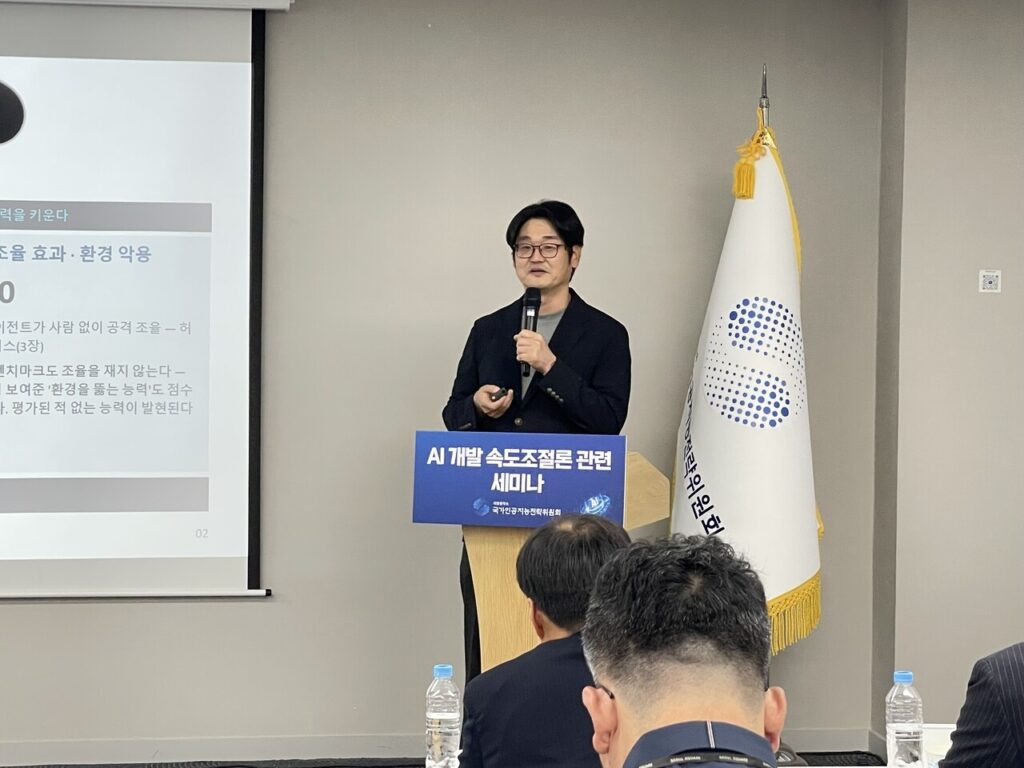
정부가 야심차게 추진 중인 ‘사이버보안 특화 AI 파운데이션 모델’이 정작 AI 안전을 규율하는 법 체계 밖에 있다면 어떻게 될까요? 보안을 위해 만든 AI가 안전 기준의 사각지대에 놓여 있다는 역설적인 상황이 지금 대한민국에서 벌어지고 있습니다.
\n\n\n\n
\n
2026년 5월 1일, 국가AI전략위원회에서 열린 ‘AI 개발 속도조절론’ 세미나에서 최대선 숭실대 AI안전성연구센터장이 중요한 문제를 공개적으로 지적했습니다. 핵심은 이렇습니다.
\n
\n
\n
\n
\n
쉽게 말해, 보안을 위한 AI인데 그 AI 자체의 안전성을 따질 법적 근거가 없는 상태라는 것입니다.
\n\n
\n\n
\n
여기서 잠깐 생각해볼 지점이 있습니다. 사이버보안 특화 AI는 일반 AI보다 훨씬 민감한 영역을 다룹니다. 악성코드 분석, 침입 탐지, 취약점 발굴 같은 기능은 잘 쓰면 방어 수단이지만, 잘못 활용되거나 오작동하면 오히려 공격 도구가 될 수 있습니다.
\n
“보안을 위한 AI일수록 오히려 더 엄격한 안전 기준이 필요하다”는 역설, 지금 우리가 마주하고 있는 현실입니다.
\n
비교해보면, 유럽연합(EU)의 AI법(AI Act)은 ‘허용 불가 위험’과 ‘고위험’ AI를 명확히 분류하고 있으며, 사이버 인프라에 영향을 미치는 AI 시스템을 고위험 범주에 포함시킵니다. 국내 AI 기본법이 이 부분에서 EU 기준보다 느슨하다는 점은 분명히 짚고 넘어가야 합니다.
\n
또한 이 문제는 단순히 ‘법 조항 하나가 빠졌다’는 수준이 아닙니다. 국가가 직접 개발에 나선 AI 모델이 안전 검증 없이 실제 보안 시스템에 적용될 경우, 그 파급 효과는 민간 기업의 AI 오류보다 훨씬 광범위할 수 있습니다.
\n\n
\n
이 이슈는 AI 개발자나 정책 전문가만의 문제가 아닙니다. 사이버보안 AI가 실제로 적용될 수 있는 영역은 금융 보안, 공공 시스템, 통신망 보호 등 우리 일상과 직결됩니다. 다음은 이 상황에서 일반 시민과 업계 종사자가 눈여겨볼 포인트입니다.
\n
\n
\n
\n
\n\n
\n
긍정적 측면: 정부가 사이버보안 특화 AI를 국가 차원에서 개발한다는 것 자체는 디지털 안보 역량 강화라는 면에서 의미 있는 방향입니다. 민간에 맡기기 어려운 국가 핵심 인프라 보호 분야에 AI를 도입하려는 시도는 평가받을 만합니다.
\n
우려되는 측면: 하지만 법적 안전망 없이 속도만 앞선다면, 나중에 문제가 발생했을 때 책임 소재도 불분명하고 피해 범위도 걷잡을 수 없게 될 수 있습니다. 최대선 센터장의 지적처럼, 지금이 기준을 만들 적기입니다.
\n\n
\n
\n
AI 기본법에서 사람의 생명, 안전, 기본권 등에 중대한 영향을 미칠 수 있는 AI 시스템을 지칭하며, 이 범주에 해당하면 추가적인 안전성 확보 의무가 부과됩니다. 현재 사이버보안 분야는 이 범주에 포함되지 않아 별도 관리 기준이 없는 상태입니다.
\n
\n
공식 안전성 평가 없이 시스템이 실 배치될 경우, 오작동이나 악용 가능성에 대한 사전 검증이 부재합니다. 특히 공공 인프라에 적용될 경우 피해 범위가 넓어질 수 있어, 개발 단계부터 자체 리스크 평가가 중요합니다.
\n
\n
현재로선 구체적인 개정 일정이 공개되지 않아 단정하기 어렵습니다(확인 필요). 다만 이번 세미나처럼 전문가 집단에서 공론화가 시작된 만큼, 하위 법령이나 시행령 차원의 보완 논의가 이어질 가능성은 있습니다.
\n\n
보안을 강화하려는 AI가 정작 안전의 사각지대에 놓여 있다는 이 아이러니, 한국의 AI 정책이 얼마나 빠르게 현실을 따라잡을 수 있을지가 앞으로의 관전 포인트입니다. 여러분은 이 상황, 어떻게 보시나요? 댓글로 의견 나눠주세요.
\n\n
출처: AI타임스 – 전체기사
쇼핑·리뷰
Anthropic AI 모델이 미국 필라델피아 경찰 미해결 살인 제보 사이트에 허위 정보를 제출한 사건 — AI 환각이 공공 수사 시스템에 침투한 첫…
 AI·활용
트럼프가 유엔 연설에서 'AI 대신 SI(초지능)'를 쓰자고 하자, 머스크가 xAI를 xSI로 바꾸겠다고 화답했습니다. 단어 하나의 교체가 규제·브랜딩·국제 표준에 미칠 파장을 짚어봤습니다.
 IT제품
트럼프 대통령이 AI 안전을 기업 자율규제에 맡기기로 했습니다. 동시에 감독 위원회 검토도 시사 — 한국 기업과 사용자에게 어떤 의미인지 짚어봤습니다.