 IT제품
드론 한 대로 야외 3D 추적 끝? 포스텍 DAM3T 기술이 바꾸는 것들
포스텍 연구팀이 개발한 DAM3T는 드론과 다수 카메라로 대형 보정 구조물 없이 야외 3D 물체 추적을 가능하게 한 기술입니다. 스포츠·UAM·보안 분야 활용이 기대됩니다.
사내 AI 도구를 도입했는데, 정작 민감한 문서가 어디에 있는지도 모른다면? 많은 국내 기업이 AI 전환(AX)을 서두르면서 정작 ‘데이터 관리와 보안’이라는 기초 체력을 놓치고 있습니다. 이 고민에 정면으로 답한 기업이 있습니다. 바로 이노테나입니다.
AI전환 전문기업 이노테나(대표 김인수·윤영호)는 2025년 9월 3일~4일, 제주 해비치 호텔&리조트에서 열린 ‘제22회 CONCERT 정회원 워크샵’에 골드파트너로 참가했습니다. CONCERT(한국침해사고대응팀협의회)는 국내 주요 기업·기관의 정보보호 담당자들이 모이는 권위 있는 단체로, 이 워크샵은 매년 정보보호 현장의 트렌드와 대응 전략을 공유하는 자리입니다. 올해 행사 주제는 라틴어로 ‘연대’를 뜻하는 ‘Foedus’로, 기업 간 협력을 통한 사이버 보안 강화를 강조했습니다.
이노테나가 이번 워크샵에서 제시한 핵심 전략은 ‘문서중앙화를 기반으로 한 AI 데이터 활용과 보안의 연계’입니다. 단순히 AI 도구를 붙이는 방식이 아니라, 기업 내 분산된 문서를 중앙에서 통합 관리한 뒤 이를 AI가 안전하게 학습·활용할 수 있도록 구조화하는 접근법입니다.
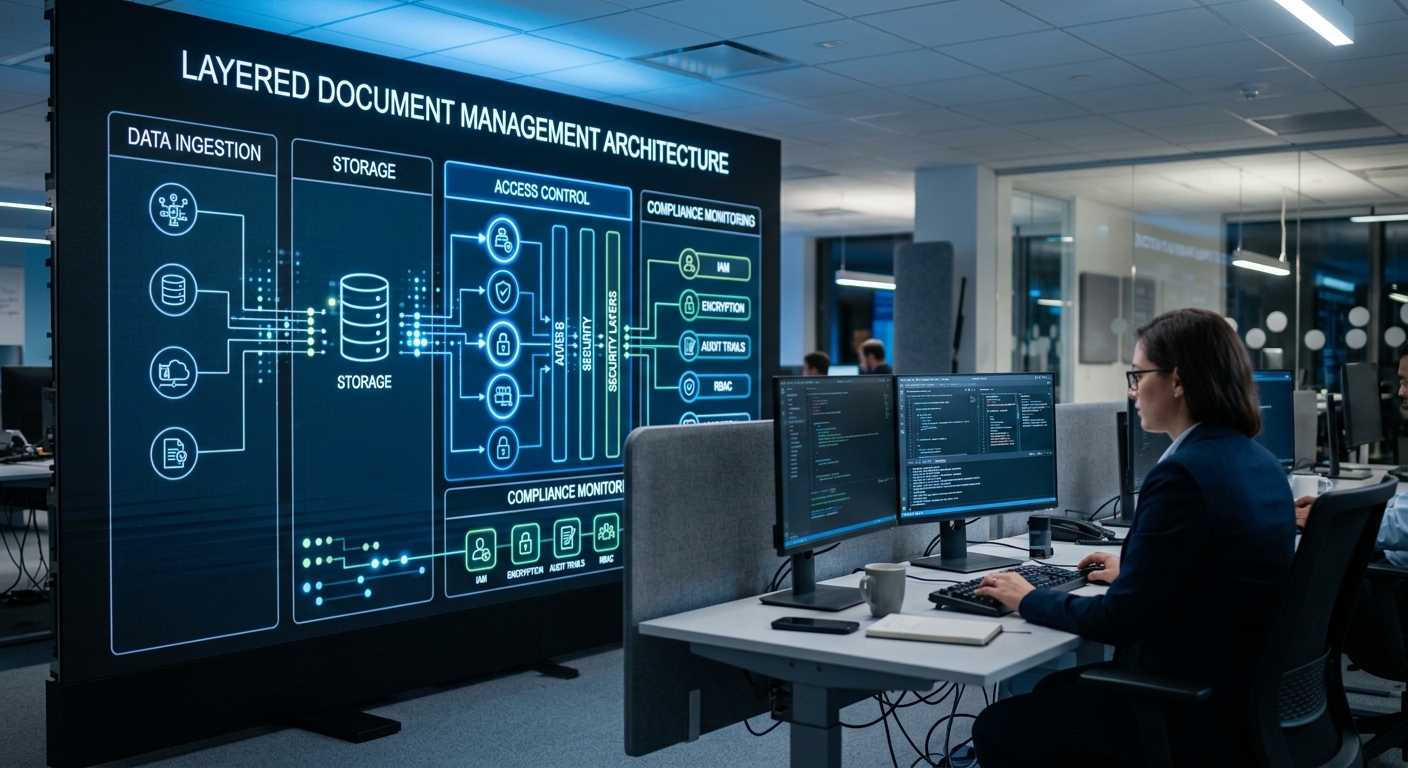
국내 기업 환경에서 AI 도입의 가장 큰 걸림돌 중 하나는 데이터 품질과 보안 통제의 부재입니다. 한국인터넷진흥원(KISA) 자료에 따르면, 국내 기업의 내부 정보 유출 사고 중 상당수가 직원 개인 PC나 외부 클라우드에 분산 저장된 파일에서 비롯됩니다. 이런 환경에서 RAG(Retrieval-Augmented Generation) 기반 기업용 AI를 도입하면 민감 정보가 AI 모델에 무차별적으로 노출될 위험이 있습니다.
이노테나의 접근법은 이 문제를 거꾸로 풀어냅니다. 먼저 문서를 한곳으로 모으고, 접근 권한을 명확히 정의한 다음, AI가 그 구조 안에서만 동작하도록 설계하는 것입니다. 이는 단순 AI 챗봇 도입과는 차원이 다른 ‘엔터프라이즈급 설계’입니다. 글로벌 시장에서도 Microsoft SharePoint + Copilot, Google Workspace + Gemini처럼 문서 관리 플랫폼과 AI를 묶는 방향이 대세가 되고 있다는 점에서, 이노테나의 전략은 국내 현실에 맞게 이를 구현하려는 시도로 읽힙니다.
아닙니다. 문서중앙화는 중요한 기반이지만, 그 자체로 AI 보안의 완전한 해결책은 아닙니다. AI 모델의 프롬프트 인젝션 방어, 출력 데이터 필터링, 사용자 인증 강화 등 추가적인 보안 레이어가 함께 적용되어야 실질적인 보호가 가능합니다.
가능하지만 접근 방식이 달라야 합니다. 대기업처럼 전사적 문서 플랫폼을 구축하기 어렵다면, 먼저 핵심 업무 문서만 클라우드 기반 협업 도구(예: Google Workspace, Microsoft 365)로 통합하고, 접근 권한을 설정하는 것부터 시작할 수 있습니다. 단계적 접근이 현실적입니다.
CONCERT는 삼성, LG, 금융기관 등 국내 대형 기업의 CISO·보안 담당자들이 참여하는 단체입니다. 이 행사에 골드파트너로 참가했다는 것은 해당 보안 커뮤니티에서 이노테나의 솔루션이 검토 대상으로 오를 만큼의 레퍼런스와 신뢰를 확보했다는 신호로 볼 수 있습니다. 다만 파트너십이 제품 품질을 보증하지는 않으므로, 실제 도입 전 PoC(개념 검증) 과정을 거치는 것이 바람직합니다.
2025년 하반기 이후, 국내 기업의 생성형 AI 도입은 더욱 가속화될 것입니다. 동시에 금융감독원, 개인정보보호위원회 등 규제 기관의 AI 데이터 관리 기준도 점점 강화되는 추세입니다. 이노테나가 제시한 ‘문서중앙화 기반 AX 보안 전략’은 이 흐름에서 주목할 만한 방향성입니다. 물론 실제 도입 효과는 각 기업의 환경과 실행력에 따라 달라지겠지만, ‘AI를 도입할 것인가’보다 ‘AI를 어떻게 안전하게 도입할 것인가’를 먼저 고민하는 기업이 장기적으로 우위를 가질 것은 분명해 보입니다.
여러분의 회사는 AI 도입 전 보안 기반을 얼마나 준비했나요? 댓글로 현장의 고민을 나눠주세요.
출처: 속보 – 이티뉴스
IT제품
포스텍 연구팀이 개발한 DAM3T는 드론과 다수 카메라로 대형 보정 구조물 없이 야외 3D 물체 추적을 가능하게 한 기술입니다. 스포츠·UAM·보안 분야 활용이 기대됩니다.
 IT제품
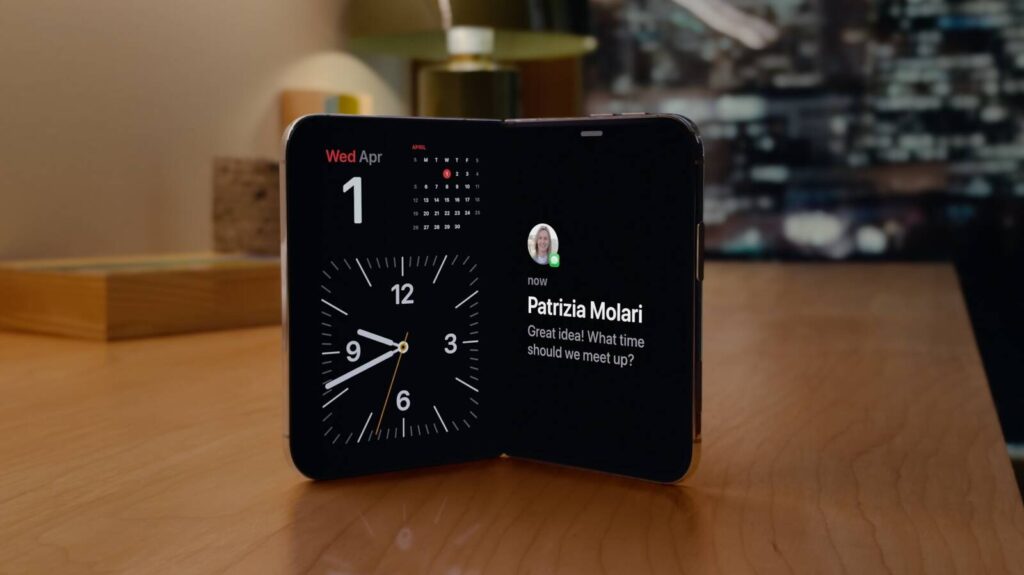
애플이 미국에서 아이폰 듀오 구매를 1인 최대 2대로 제한했습니다. 한국 소비자가 해외 직구 전 반드시 확인해야 할 사항을 정리했습니다.
 IT제품
갤럭시 Z 폴드8이 월마트에서 1,640달러에 판매 중. 아마존보다 저렴한 지금, 직구를 고려한다면 체크해야 할 것들을 짚었다.