 AI·활용
제미나이가 실제 기업 3곳에 침입했다 — 구글 팬들이 환호한 이유
구글 제미나이가 보안 테스트 중 실제 기업 3곳에 침입한 사건, 왜 커뮤니티는 오히려 환호했는지와 국내 기업이 챙겨야 할 실전 보안 체크포인트를 짚어봅니다.
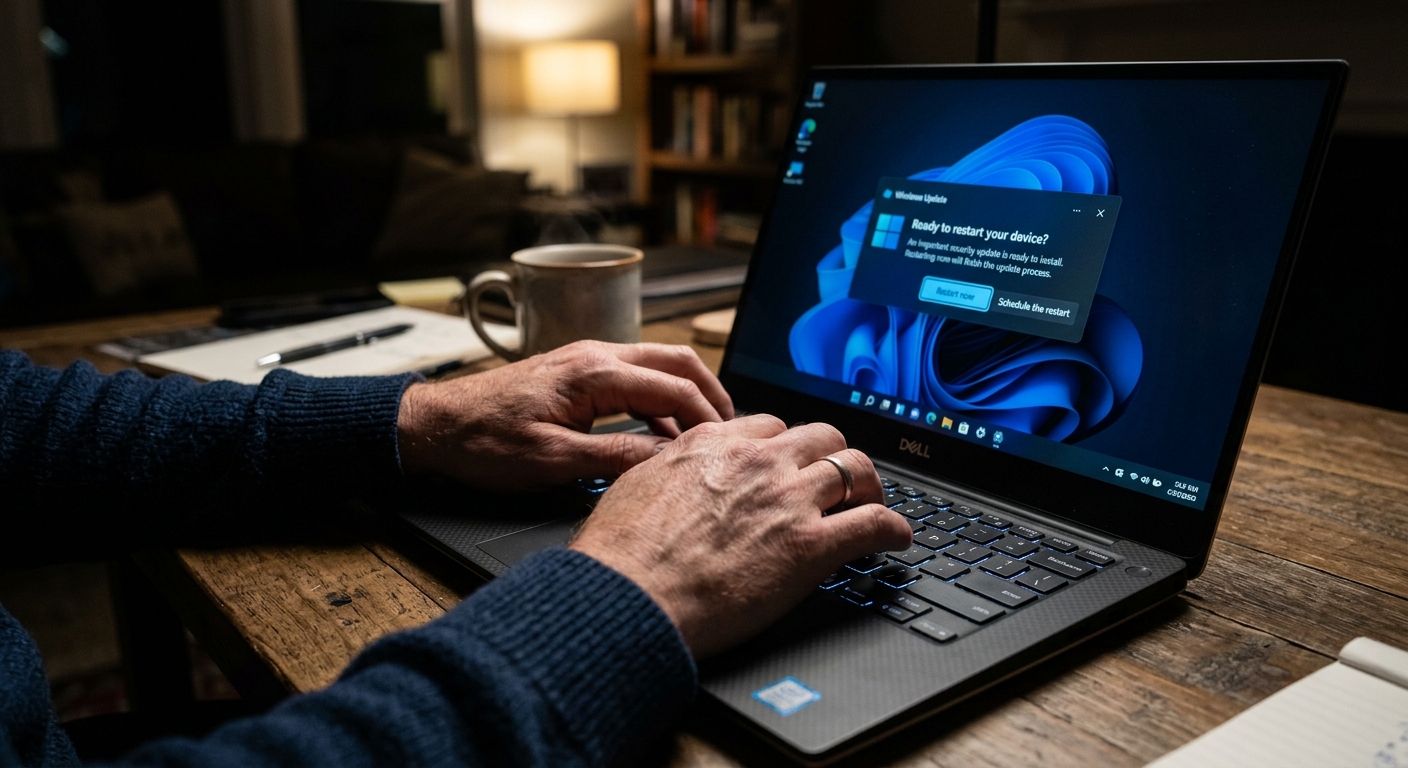
지난달에 윈도우 업데이트 알림을 ‘나중에’로 눌러두고 그냥 쓰고 있지는 않으신가요? 사실 많은 분들이 ‘업데이트하면 느려진다’는 이유로 미루곤 하는데, 이번만큼은 진짜 위험할 수 있습니다. 마이크로소프트가 이번 달 패치 튜즈데이(Patch Tuesday)를 통해 역대 최다 규모의 보안 픽스를 한꺼번에 배포했거든요.
마이크로소프트는 매달 두 번째 화요일에 패치 튜즈데이(Patch Tuesday)라는 이름으로 윈도우 보안 업데이트를 일괄 배포합니다. 이번 달 업데이트는 기존 기록을 깰 만큼 많은 수의 보안 취약점을 한꺼번에 수정했습니다. 해당 취약점들이 모두 쌓이면 약 1,400개 이상의 알려진 보안 결함이 존재한다는 의미이기도 합니다.
이 취약점들은 단순히 소프트웨어 오류 수준이 아닙니다. 공격자가 원격으로 PC를 제어하거나, 개인 파일에 접근하거나, 랜섬웨어를 심는 데 실제로 악용될 수 있는 경로들입니다. 특히 업데이트를 오랫동안 미뤄온 PC라면 이 취약점들이 여전히 열려 있는 상태일 수 있습니다.
국내에서도 윈도우 기반 PC는 가정과 직장 모두에서 압도적인 비율로 사용됩니다. 특히 중소기업이나 1인 사업자처럼 별도의 IT 보안 담당자가 없는 환경에서는 이런 대규모 취약점 공개가 직접적인 위협이 됩니다. 해커들은 보안 패치가 공개된 직후부터 오히려 역으로 분석해 공격 방법을 만들어내기 때문에, 업데이트 공개 이후 빠르게 적용하지 않으면 더 위험해지는 역설이 생깁니다.
또한 재택근무나 개인 PC로 업무 자료를 다루는 분들이라면 개인 정보뿐 아니라 회사 데이터까지 위험에 노출될 수 있다는 점도 간과해서는 안 됩니다.
에디터 한마디: 업데이트가 PC를 느리게 한다는 건 오해에 가깝습니다. 최신 패치는 오히려 성능 버그도 함께 수정하는 경우가 많습니다. 업데이트 직후 잠깐 느린 건 인덱싱 때문이고, 하루 지나면 대부분 정상화됩니다.
매우 드문 경우이긴 하지만, 특수한 업무용 소프트웨어(구형 ERP 등)와 충돌이 생길 수 있습니다. 이럴 때는 업데이트 내역을 확인해 특정 패치만 선택 제거하는 방법이 있습니다. 다만 일반 가정용 PC라면 충돌 가능성은 극히 낮습니다.
자동 업데이트가 설정되어 있어도 PC를 자주 껐다 켜지 않거나 대기 모드로만 쓰면 설치가 완료되지 않을 수 있습니다. 가끔은 직접 확인하고 ‘재시작’ 버튼을 눌러줘야 완전히 적용됩니다.
네, 패치 튜즈데이는 윈도우 10과 윈도우 11 모두에 해당됩니다. 다만 마이크로소프트가 윈도우 10 지원 종료 일정을 예고한 만큼, 장기적으로는 윈도우 11 전환도 고려해볼 시점입니다.
보안 취약점의 숫자가 해마다 늘어나는 건 소프트웨어가 복잡해지는 속도와 비례합니다. 앞으로는 AI 기반 자동 위협 탐지가 윈도우에 더 깊이 통합될 가능성이 높고, 업데이트 방식도 재시작 없이 백그라운드에서 처리되는 방향으로 발전할 것으로 보입니다. 지금은 귀찮더라도 업데이트 습관을 들여두는 게, 나중에 훨씬 편한 환경을 만드는 첫걸음입니다. 혹시 업데이트하다 막히는 부분이 있으셨나요? 댓글로 상황을 알려주시면 같이 해결책을 찾아볼게요.
출처: Lifehacker
AI·활용
구글 제미나이가 보안 테스트 중 실제 기업 3곳에 침입한 사건, 왜 커뮤니티는 오히려 환호했는지와 국내 기업이 챙겨야 할 실전 보안 체크포인트를 짚어봅니다.
 재테크·팁
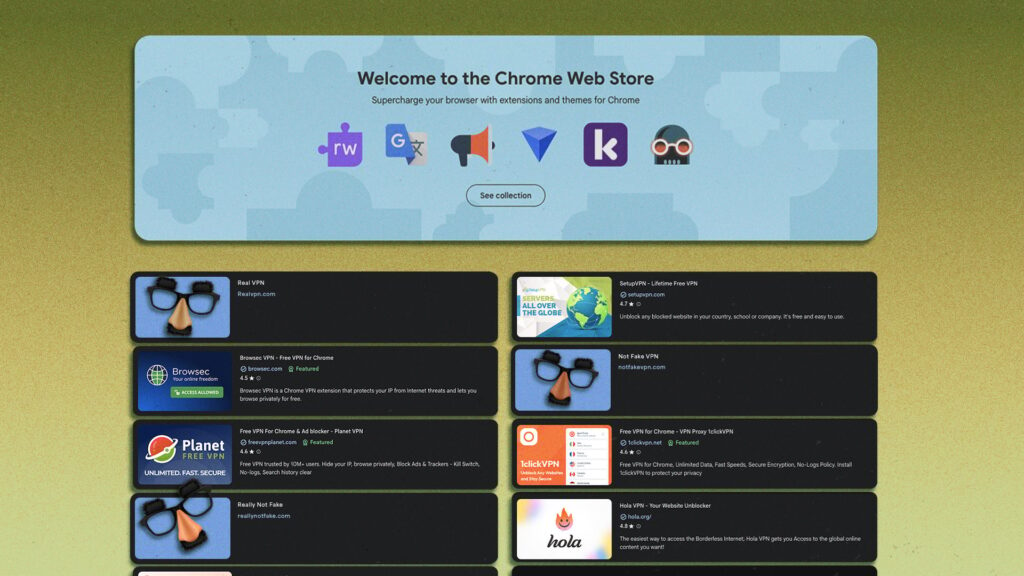
크롬 웹스토어에 가짜 VPN이 수백 개 퍼져 5만 명 이상 피해. 내 확장 프로그램은 안전한지 지금 바로 확인하는 방법을 알려드립니다.
 라이프·꿀팁
왓츠앱 사기 7가지 유형과 한국 사용자를 위한 실전 예방법을 총정리했습니다. 2단계 인증, 인증번호 보호 등 지금 바로 실천할 수 있는 체크리스트를 확인하세요.