 재테크·팁
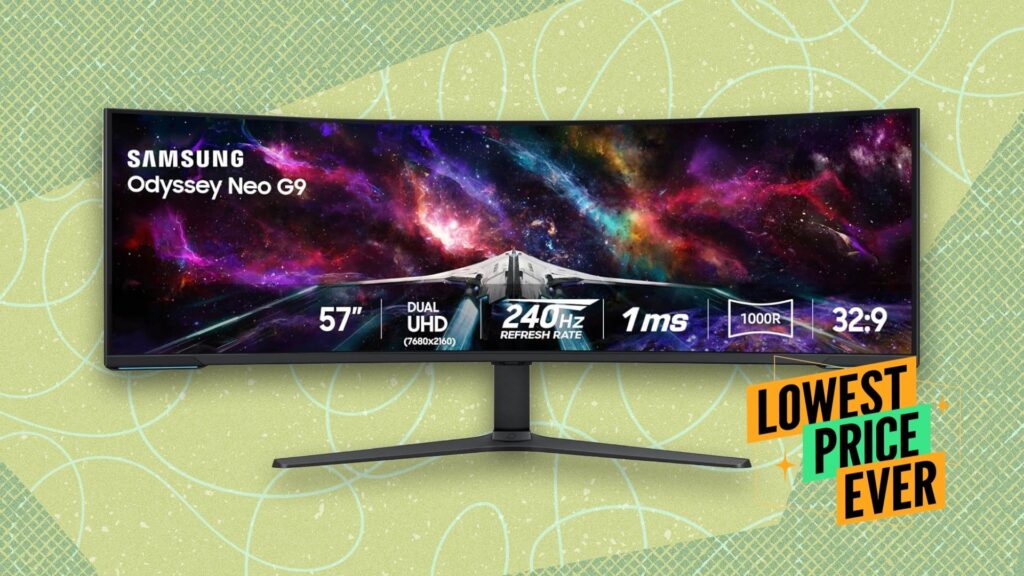
삼성 57인치 게이밍 모니터 $600 할인, 지금 살 만한가?
삼성 57인치 게이밍 모니터가 $600 할인 중입니다. 직구 시 관세·배송비·AS 현실을 짚고, 국내 대안까지 비교해 실제로 살 만한지 따져봤습니다.
암호화폐 거래소나 디파이(DeFi) 플랫폼에 자산을 맡겨본 적 있으신가요? ‘이 플랫폼은 보안 감사를 받았으니 안전하겠지’라고 생각하셨다면, 오늘 이 글을 꼭 읽어보셔야 합니다. 보안 인증을 받은 플랫폼도 얼마든지 해킹당할 수 있다는 냉정한 현실이 수치로 확인됐습니다.
코인게코(CoinGecko)가 발표한 최신 분석에 따르면, 사이버 공격으로 피해를 입은 암호화폐 플랫폼의 60% 이상이 사전에 독립적인 보안 감사(Security Audit)를 받은 곳이었습니다. 업계 전체 피해 규모는 무려 36억 3천만 달러(약 4조 8천억 원)에 달합니다. 보안 감사를 통과했다는 사실이 안전을 보장하지 않는다는 것이 통계로 드러난 셈입니다.
보안 감사는 외부 전문 업체가 해당 플랫폼의 스마트 컨트랙트 코드나 시스템 구조를 점검해 취약점을 찾아내는 과정입니다. 통과하면 ‘감사 완료’ 배지를 달고 신뢰도를 높이는 데 활용됩니다. 문제는, 감사 시점 이후 코드가 업데이트되거나 새로운 공격 기법이 등장하면 이 인증이 무의미해진다는 점입니다.
국내에서도 업비트·빗썸 같은 대형 거래소 외에 디파이 플랫폼이나 해외 거래소를 이용하는 투자자가 빠르게 늘고 있습니다. ‘감사 완료’ 마크를 신뢰의 근거로 삼는 경우가 많은데, 이번 데이터는 그 믿음에 균열을 냅니다. 특히 소규모 디파이 프로토콜, 신생 거래소, 국내 규제 밖의 해외 플랫폼을 이용하는 분들이라면 더욱 주의가 필요합니다.
비교 사례: 2022년 국내 루나·테라 사태 당시에도 관련 생태계 프로젝트 다수가 감사를 받은 상태였지만, 설계 구조적 결함을 막지는 못했습니다. 기술 감사가 경제적 설계 리스크까지 잡아주지는 않는다는 교훈입니다.
그렇지 않습니다. 보안 감사는 여전히 유효한 신뢰 지표입니다. 다만 ‘감사 완료 = 100% 안전’이라는 착각을 버리고, 하나의 참고 요소로만 활용하는 것이 현명합니다. 감사 결과 보고서를 직접 읽어보거나, 신뢰할 수 있는 커뮤니티 리뷰를 함께 확인하세요.
국내 은행·증권사와 달리, 대부분의 암호화폐 플랫폼은 예금자보호법 적용을 받지 않습니다. 일부 거래소가 자체 보상 정책을 운영하지만 의무 사항이 아닙니다. 디파이 보험 서비스(Nexus Mutual, InsurAce 등)를 통한 별도 가입이 대안이 될 수 있습니다.
업비트·빗썸 등 국내 거래소는 금융당국의 규제와 ISMS 인증을 받아 상대적으로 관리 수준이 높습니다. 그러나 2019년 업비트 해킹(580억 원 피해) 사례처럼 국내도 예외는 아닙니다. 거래소에 자산을 오래 보관하기보다 개인 지갑으로 출금해 두는 것을 권장합니다.
암호화폐 시장이 성숙해갈수록 해킹 기법도 더욱 정교해지고 있습니다. 보안 감사는 필요조건이지 충분조건이 아님을 기억하세요. 앞으로 규제 강화와 함께 보험·다중 감사 의무화 등의 제도적 보완이 이뤄질 가능성이 높습니다. 지금 당장 내 자산이 어디에 얼마나 보관돼 있는지 점검해 보시는 건 어떨까요? 여러분은 어떤 기준으로 플랫폼을 선택하시나요? 댓글로 공유해 주세요.
출처: Finance
재테크·팁
삼성 57인치 게이밍 모니터가 $600 할인 중입니다. 직구 시 관세·배송비·AS 현실을 짚고, 국내 대안까지 비교해 실제로 살 만한지 따져봤습니다.
 재테크·팁
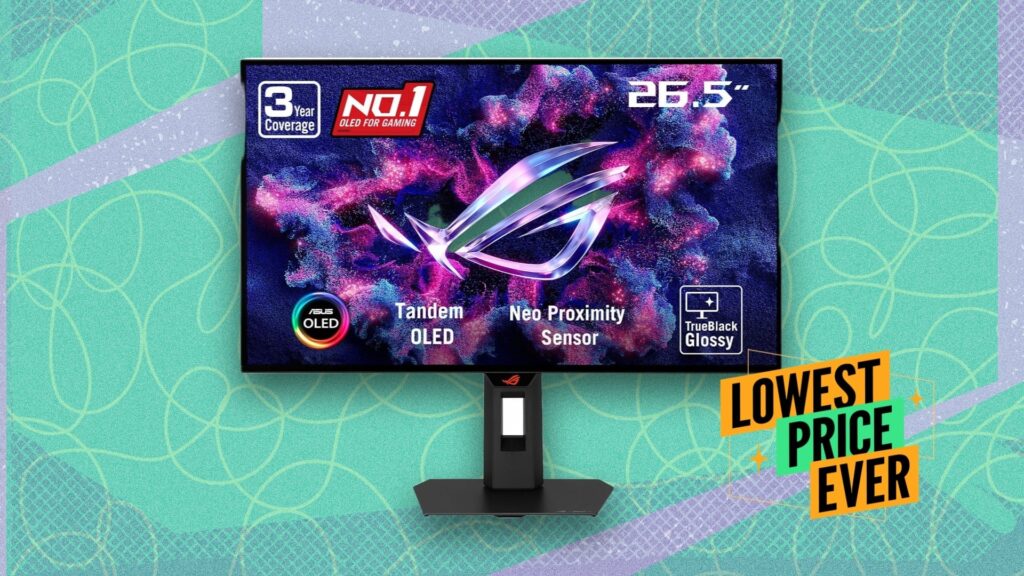
ASUS 27인치 4K OLED 게이밍 모니터가 100달러 할인 중입니다. 0.03ms 응답속도의 실체와 직구 시 주의사항, 번인 문제까지 냉정하게 짚어봤습니다.
 재테크·팁
상장 4개월 만에 버크셔 해서웨이의 신뢰를 받은 소프트웨어 기업 벤딩 스푼스. 이 투자가 한국 투자자에게 주는 시사점을 짚어봤습니다.